#lompakko
5 artikkelia
Julkinen iOS-haavoittuvuus antaa haitallisen sovelluksen lukea muiden sovellusten tiedostoja – Applen tuore päivitys ei mainitse korjausta
GitHubissa on julkaistu toimiva esimerkkitoteutus iOS-haavoittuvuudesta, jolla haitallinen sovellus pääsee lukemaan muiden sovellusten tiedostoja. Applen maanantaina julkaisemien päivitysten tiedoissa ei mainita korjausta, eikä kukaan ole julkaissut testiä uusilla versioilla. Riski koskee lähinnä App Storen ulkopuolelta asennettuja sovelluksia, ja kryptolompakoiden avainten vuotamista ei ole osoitettu.
FBI: Pohjois-Korea on Binance-varkauden takana – yli kuuden miljardin dollarin hyökkäys
FBI sanoi lauantaina 31.10.2026 Pohjois-Korean olevan Binance-pörssin kryptovarkauden takana. Varkaus alkoi 29.10., ja FBI odottaa varastettujen varojen pesun jatkuvan. Binance sanoo, että käyttäjien varat ovat turvassa, mutta tapaus voi toimia huijareiden verukkeena.
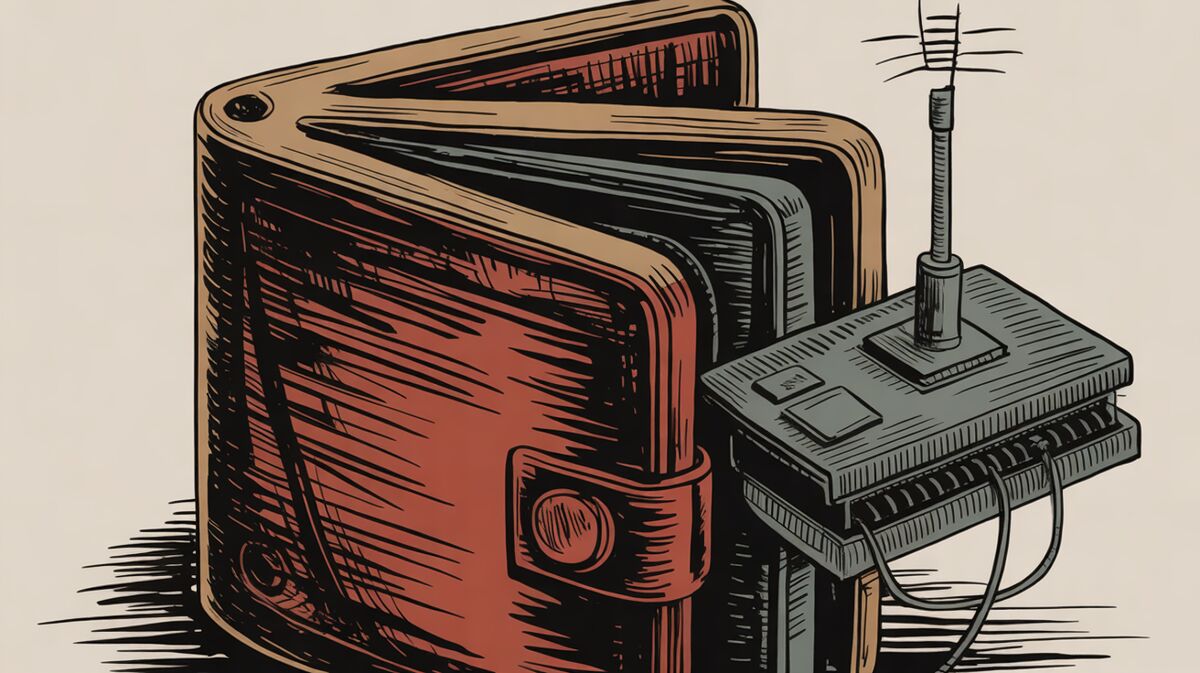
Trezor varoittaa epäillystä vakoilulaitteesta jälleenmyyjän myymässä kryptolompakossa
Trezor varoittaa CryptoBilis-jälleenmyyjän asiakkaita, kun yksi asiakas ilmoitti löytäneensä Trezor Safe 5 -laitteesta ylimääräisen mobiiliverkkoon kytketyn piirilevyn. Raportti ei ole laboratoriossa vahvistettu, eikä Trezor tiedä, missä vaiheessa laitetta on muokattu. Valmistaja neuvoo ostamaan laitteet vain omasta kaupastaan tai valtuutetuilta jälleenmyyjiltä.
Ledger vahvisti vakoilusirun laitelompakossa – jäljet johtavat yhteen jälleenmyyjään
Ledger vahvisti, että ainakin yhdestä sen laitelompakosta löytyi jälkikäteen juotettu vakoilusiiru, joka kaappaa palautuslauseen matkapuhelinverkon kautta. Kaikki yhtiön vahvistamat tapaukset jäljittyvät kaakkoisaasialaiseen jälleenmyyjään CryptoBilikseen, ei Ledgerin omaan myyntikanavaan. Verkossa kiertävät kymmenien miljoonien dollarien tappioarviot ovat yhden analyytikon vahvistamattomia lukuja, ei Ledgerin ilmoittamia summia.
Suosittu selainlaajennus vaihtoi omistajaa ja muuttui vakoiluohjelmaksi
Tietoturvayhtiö Socket paljasti 19 haitallisen Chrome- ja Edge-laajennuksen kampanjan, jossa viisi alun perin turvallista laajennusta ostettiin kehittäjiltään ja muutettiin vakoiluohjelmiksi tavallisen näyttävän päivityksen kautta. Chrome-versiot on poistettu kaupasta, mutta lippulaivalaajennuksen Edge-versio oli Socketin raportin mukaan yhä käytössä uudella komentopalvelimella.